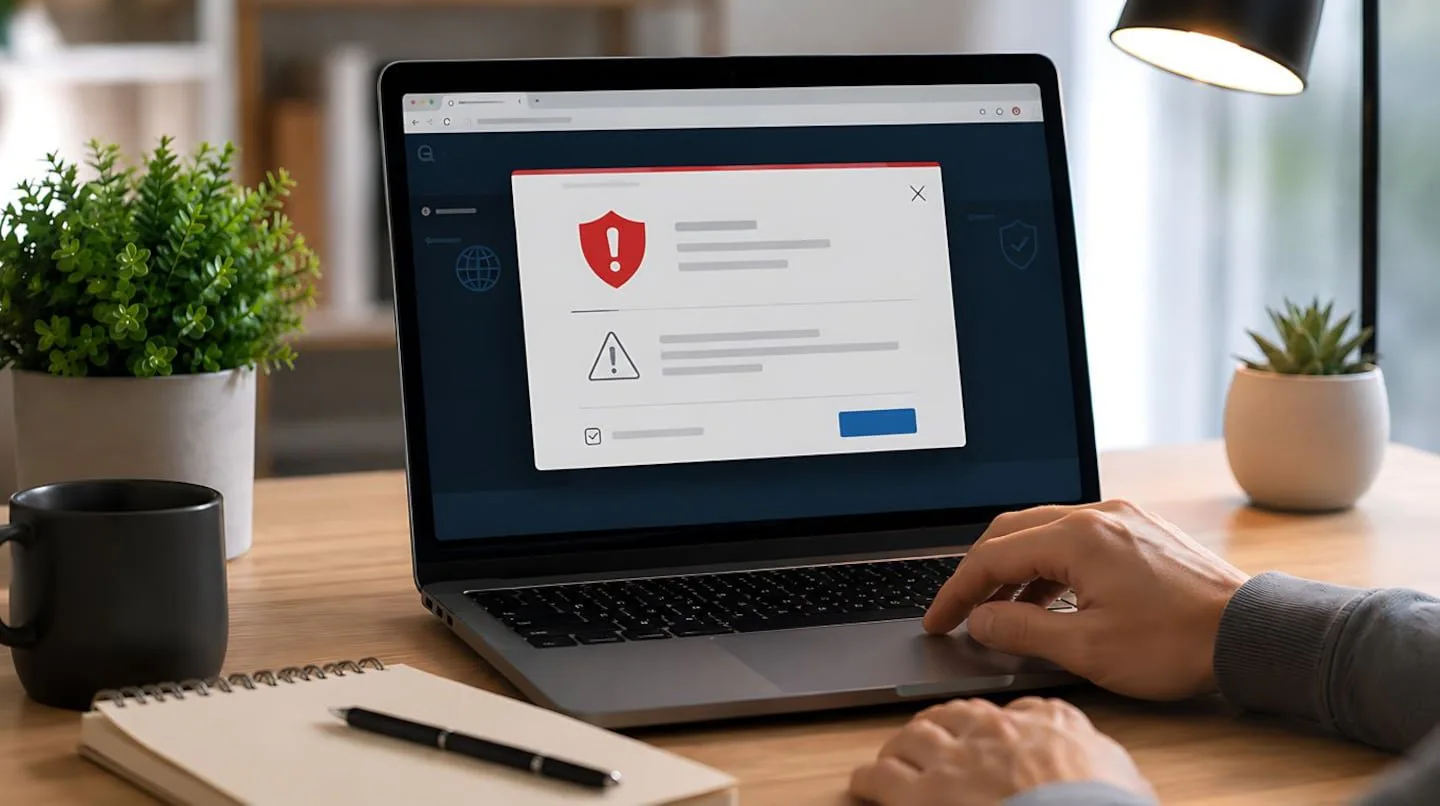
Una ventana que parece pertenecer a Google, una dirección web aparentemente legítima y un formulario que solicita iniciar sesión. Todo puede parecer normal, pero detrás podría esconderse una estafa diseñada para robar contraseñas y acceder a cuentas personales. Se trata de los ataques BitB, una técnica de ciberdelincuencia que utiliza ventanas falsas dentro del navegador para engañar a los usuarios.
Esta modalidad, conocida como Browser in the Browser, se convirtió en una de las variantes más sofisticadas del phishing, debido a su capacidad para reproducir con gran precisión la apariencia de sitios y servicios legítimos.
Los delincuentes pueden utilizarla para obtener datos de acceso a correos electrónicos, redes sociales, plataformas digitales e incluso servicios financieros.
La principal dificultad para las víctimas es que el engaño no siempre presenta los errores visuales que suelen asociarse con las páginas fraudulentas.
En algunos casos, hasta la barra de direcciones muestra una URL que parece auténtica.
Qué es BitB y cómo funciona esta técnica de ciberdelincuencia
BitB es la abreviatura de Browser in the Browser, una expresión en inglés que significa navegador dentro del navegador.
La técnica consiste en crear una ventana falsa de inicio de sesión dentro de una página web controlada por los atacantes.
A simple vista, esa ventana parece haberse abierto de manera independiente, como ocurre cuando una plataforma solicita iniciar sesión con una cuenta de Google, Microsoft u otro proveedor.
Sin embargo, no se trata de una ventana real del navegador, sino de una representación diseñada dentro del propio sitio malicioso.
El engaño puede incluir elementos como el logotipo del servicio, los botones de acceso, el formulario de usuario y contraseña y una barra de direcciones aparentemente legítima.
La diferencia fundamental es que la dirección mostrada dentro de la ventana falsa no corresponde necesariamente al sitio que está recibiendo los datos.
Si la víctima introduce sus credenciales, estas pueden terminar directamente en manos de los ciberdelincuentes.
Por qué una página falsa puede parecer completamente real
Los ataques BitB aprovechan una característica del diseño web: la posibilidad de crear elementos visuales que imiten la apariencia de una ventana emergente.
Los delincuentes reproducen los bordes, colores, botones y otros detalles habituales de los navegadores.
De esa manera, generan una interfaz que puede confundirse con una ventana auténtica de inicio de sesión.
Una de las partes más engañosas es la supuesta barra de direcciones.
En un ataque convencional de phishing, el usuario podría descubrir el fraude al observar que la URL pertenece a un dominio desconocido.
Con BitB, en cambio, la dirección aparentemente segura forma parte de la imagen o del diseño de la ventana fraudulenta.
Esto significa que ver el nombre de una plataforma conocida dentro de ese recuadro no garantiza que el usuario se encuentre en su sitio oficial.
La técnica fue difundida públicamente como demostración de seguridad en 2022 y posteriormente comenzó a identificarse en campañas reales de ciberdelincuencia.
Cómo se produce el robo de contraseñas
El ataque suele comenzar cuando una persona ingresa a una página que aparenta ofrecer un servicio legítimo.
Puede tratarse de una herramienta digital, una plataforma de trabajo o un sitio que promete alguna funcionalidad especial.
En determinado momento, la página solicita que el usuario vincule una cuenta existente.
Entonces aparece una ventana que imita el inicio de sesión de un servicio conocido.
Si la persona confía en esa interfaz e introduce su nombre de usuario y contraseña, la información puede ser capturada por los atacantes.
El fraude puede desarrollarse de la siguiente manera:
Así funciona un ataque BitB
Ingreso al sitio fraudulento. La víctima accede a una página que ofrece un servicio aparentemente legítimo.
Aparición de la ventana falsa. El sitio muestra un formulario que imita el inicio de sesión de una plataforma conocida.
Introducción de credenciales. La persona escribe su usuario, contraseña y, en algunos casos, un código de verificación.
Captura de información. Los datos llegan al sistema controlado por los ciberdelincuentes.
Posible acceso indebido. Los atacantes intentan utilizar la información para ingresar a cuentas personales o financieras.
El objetivo final puede variar según la campaña.
En algunos casos, los delincuentes buscan controlar cuentas de correo electrónico o redes sociales.
En otros, intentan acceder a servicios financieros o utilizar las credenciales robadas para cometer nuevos fraudes.
También utilizan nombres de plataformas de inteligencia artificial
Una de las campañas recientes identificadas por especialistas en ciberseguridad utilizó como señuelo la popularidad de los servicios de inteligencia artificial.
Según los investigadores, los atacantes crearon páginas que imitaban o mencionaban plataformas conocidas, entre ellas ChatGPT, Google Gemini, Claude y Perplexity, además de servicios vinculados con Meta.
El engaño consistía en presentar herramientas supuestamente destinadas a optimizar campañas publicitarias.
Para acceder a esas funciones, se solicitaba a los usuarios que vincularan sus cuentas mediante un inicio de sesión.
En ese momento aparecían las ventanas falsas diseñadas con la técnica BitB.
La campaña buscaba capturar credenciales y, en determinados casos, códigos de autenticación multifactor.
Es importante aclarar que la utilización de nombres y diseños de estas plataformas no significa que sus servicios oficiales hayan sido vulnerados.
El fraude se basa en suplantar su identidad para aprovechar la confianza de los usuarios.
Los delincuentes también intentan obtener códigos de verificación
Una característica especialmente preocupante de algunas campañas es que no se limitan al robo de contraseñas.
Los atacantes también pueden intentar obtener los códigos de seguridad utilizados para confirmar un inicio de sesión.
Estos mecanismos, conocidos como autenticación multifactor o MFA, agregan una segunda barrera de protección.
Sin embargo, si una víctima introduce el código de verificación en una página fraudulenta, los delincuentes podrían intentar utilizarlo para completar un acceso no autorizado.
Por eso, activar la autenticación multifactor sigue siendo una medida importante, pero no elimina completamente el riesgo frente a campañas que también buscan engañar al usuario para que entregue esos códigos.
Cómo detectar una ventana falsa de inicio de sesión
Una de las recomendaciones más importantes consiste en no confiar únicamente en la apariencia visual de una ventana.
Los ataques BitB están diseñados precisamente para reproducir los elementos que las personas suelen asociar con una página segura.
Por ese motivo, conviene prestar atención al contexto en el que aparece el formulario.
Por ejemplo, una solicitud inesperada para ingresar a una cuenta de correo electrónico desde una página desconocida debería generar desconfianza.
También es importante recordar que la barra de direcciones que aparece dibujada dentro de una página puede ser falsa.
Una prueba orientativa consiste en observar si la supuesta ventana se comporta como una ventana independiente del navegador. En ciertos ataques BitB, el recuadro no puede desplazarse fuera de los límites de la página que lo contiene.
Sin embargo, ninguna señal visual aislada permite descartar por completo una estafa.
El administrador de contraseñas puede ayudar a evitar el engaño
Los especialistas de la firma de ciberseguridad Kaspersky destacan la utilidad de los administradores de contraseñas para reducir el riesgo de caer en ataques BitB.
Estas herramientas permiten almacenar credenciales y completar automáticamente los formularios de acceso cuando reconocen el dominio correspondiente.
Su principal ventaja es que verifican la dirección real del sitio y no se basan únicamente en la apariencia de la ventana.
Por eso, si una página reproduce visualmente el inicio de sesión de Google, pero pertenece a otro dominio, el administrador normalmente no ofrecerá completar allí las credenciales guardadas para Google.
La ausencia de autocompletado puede funcionar como una señal de advertencia.
Sin embargo, que un administrador de contraseñas ofrezca completar un formulario no garantiza por sí solo que toda la operación sea segura.
La herramienta ayuda a comprobar la coincidencia del dominio, pero el usuario también debe verificar que el acceso solicitado sea legítimo.
Qué hacer para proteger las cuentas personales
Además de utilizar un administrador de contraseñas, existen otras medidas que pueden disminuir las posibilidades de sufrir un robo de información.
Activar la autenticación multifactor: siempre que sea posible, priorizar métodos resistentes al phishing, como las llaves de seguridad o las passkeys.
Utilizar contraseñas diferentes: evitar repetir la misma clave en redes sociales, correo electrónico y servicios bancarios.
Desconfiar de accesos inesperados: no introducir credenciales en ventanas que aparezcan en sitios desconocidos o a partir de enlaces sospechosos.
Ingresar desde las páginas oficiales: cuando exista alguna duda, cerrar el formulario y acceder al servicio escribiendo su dirección habitual o mediante su aplicación.
Mantener actualizados los dispositivos: instalar las actualizaciones del navegador y del sistema operativo para reducir otros riesgos de seguridad.
También resulta importante evitar compartir códigos de verificación cuando no se inició personalmente una operación de acceso.
Qué hacer si ingresaste tu contraseña en una página sospechosa
Si una persona sospecha que introdujo sus datos en una ventana fraudulenta, es recomendable actuar cuanto antes.
El primer paso es ingresar al servicio desde su sitio o aplicación oficial y cambiar la contraseña comprometida.
También conviene revisar las sesiones abiertas, cerrar los accesos desconocidos y verificar si se modificaron los datos de recuperación de la cuenta.
Si la misma contraseña se utiliza en otros servicios, será necesario reemplazarla allí también.
Cuando el posible robo involucre una cuenta bancaria o una billetera virtual, corresponde comunicarse inmediatamente con la entidad financiera mediante sus canales oficiales.
Además, es conveniente revisar los movimientos recientes y reportar cualquier operación no reconocida.
Una modalidad que demuestra cómo evolucionan las estafas digitales
La técnica BitB refleja la evolución de los métodos utilizados por los ciberdelincuentes.
Mientras las personas aprenden a identificar enlaces extraños y páginas con errores de diseño, los atacantes desarrollan interfaces cada vez más convincentes.
El crecimiento de las herramientas de inteligencia artificial y la facilidad para reproducir diseños web también pueden contribuir a que estas imitaciones resulten más creíbles.
La principal enseñanza es que una ventana de inicio de sesión puede parecer auténtica y, aun así, estar controlada por delincuentes.
Por eso, verificar el dominio real, utilizar administradores de contraseñas y desconfiar de solicitudes inesperadas son medidas fundamentales para proteger la información personal y evitar pérdidas económicas.